À ce stade, toutefois, aucun élément public ne permet d’établir que ces différentes observations proviennent d’une seule et même compromission.
La réouverture prévue mercredi finalement reportée
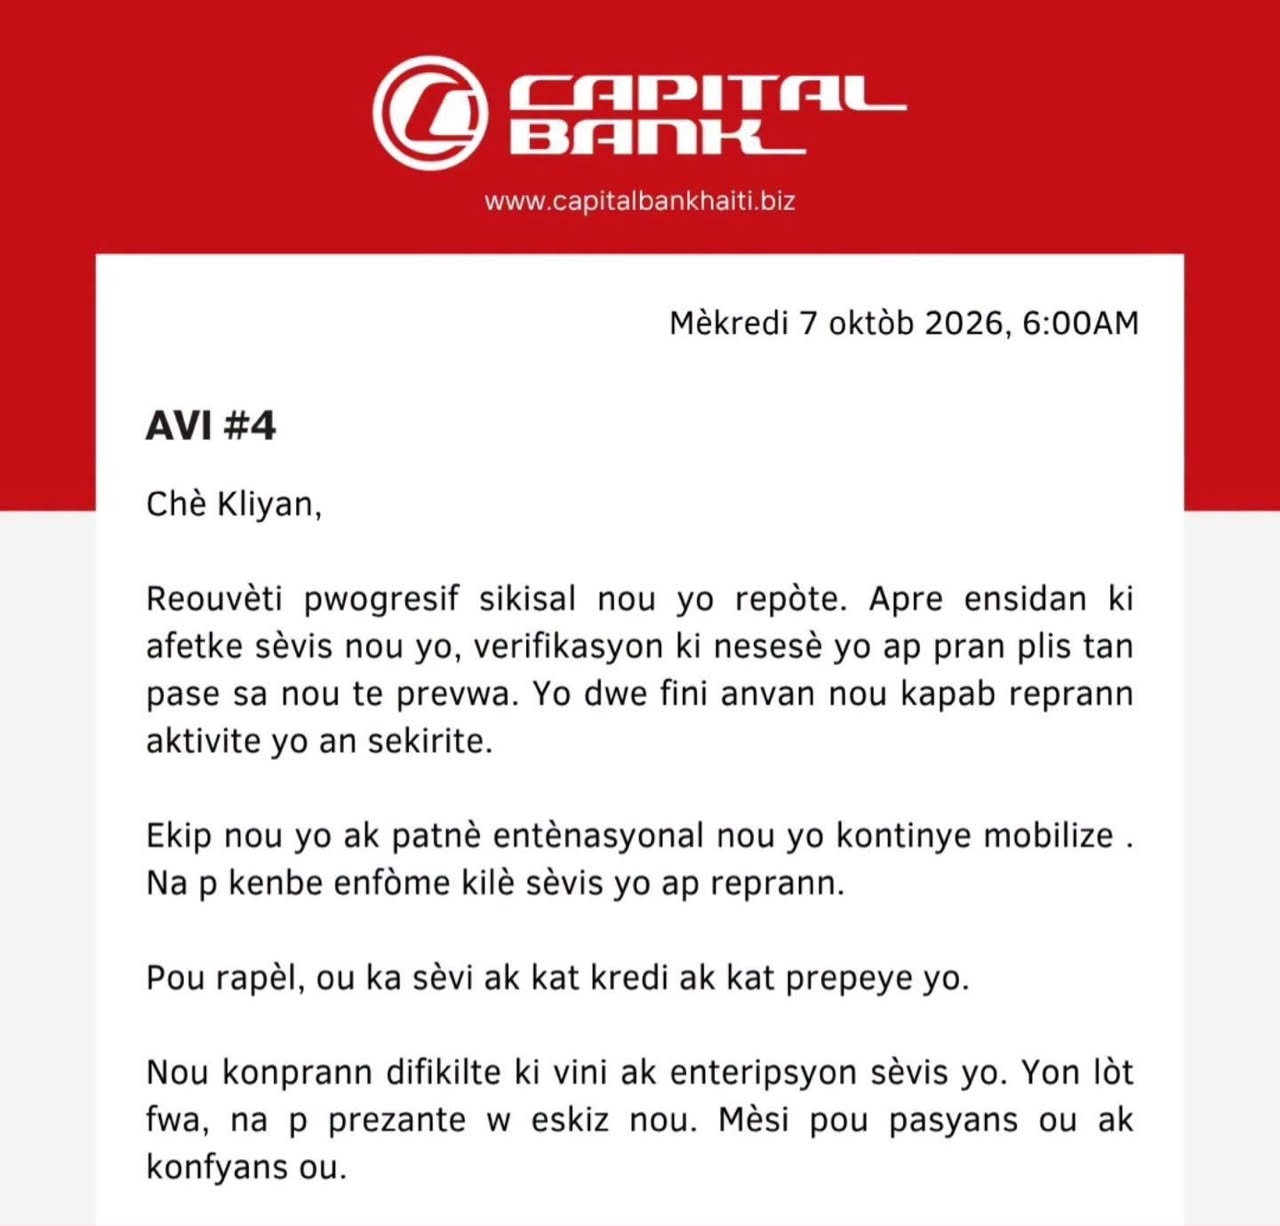
Dans son avis #4, daté du mercredi 7 octobre à 6 heures, Capital Bank annonce que la réouverture progressive de ses succursales est reportée.
« Après l’incident qui a affecté nos services, les vérifications nécessaires prennent plus de temps que prévu », explique notamment l’institution dans son avis.
Capital Bank indique que ces contrôles doivent être terminés avant de pouvoir reprendre ses activités « en sécurité ». Ses équipes et ses partenaires internationaux restent mobilisés et aucune nouvelle date de réouverture n’est annoncée.
La banque rappelle toutefois que les cartes de crédit et les cartes prépayées peuvent continuer à être utilisées.
Cette annonce constitue un changement par rapport à la communication précédente de Capital Bank, qui envisageait une reprise progressive de ses activités à compter du 7 octobre.
LockBit revendique Capital Bank
En parallèle, LockBit 5.0, une nouvelle génération du célèbre rançongiciel, revendique Capital Bank comme victime.
La revendication a été répertoriée par plusieurs plateformes spécialisées dans la surveillance des groupes de ransomware, notamment BreachSense et SOCRadar.
Cela signifie que la revendication de LockBit existe bel et bien. Cela ne signifie toutefois pas que son contenu a été indépendamment vérifié.
Capital Bank n’a jusqu’à présent publiquement attribué son incident ni à LockBit ni à un autre groupe cybercriminel.
C’est une distinction essentielle : l’incident informatique est confirmé par la banque ; l’implication de LockBit reste une revendication du groupe.
Des identifiants associés à Capital Bank exposés
Un autre élément vient alimenter les préoccupations.
indique avoir identifié dans différentes sources compromises des informations d’authentification associées au domaine capitalbankhaiti.biz.
La plateforme affiche actuellement neuf identifiants directement associés à ce domaine. BreachSense précise toutefois que ces informations pourraient appartenir aussi bien à des clients qu’à des employés, sans qu’il soit possible de déterminer leur propriétaire à partir des données disponibles.
Certaines informations auraient notamment été retrouvées dans des listes d’identifiants compromis, tandis qu’au moins une exposition serait associée à des données provenant d’un infostealer, une catégorie de logiciel malveillant conçue pour subtiliser des informations stockées sur un appareil.
Un détail chronologique mérite particulièrement l’attention : BreachSense date les identifiants les plus récemment observés du 25 septembre 2026, soit avant les perturbations actuellement signalées par Capital Bank et avant la revendication de LockBit.
Identifiants exposés ne signifie pas comptes bancaires vidés
La présence de données d’authentification dans une fuite constitue un risque sérieux, mais elle ne permet pas d’affirmer que des cybercriminels sont effectivement entrés dans les comptes bancaires concernés.
Elle ne signifie pas davantage que de l’argent a été retiré ou transféré.
Un identifiant compromis peut être ancien, le mot de passe peut avoir été changé et des mécanismes supplémentaires de sécurité peuvent empêcher son utilisation.
À l’inverse, lorsqu’un mot de passe exposé est toujours valide, sa possession peut faciliter une tentative d’accès non autorisé. Certains logiciels voleurs d’informations peuvent également récupérer des cookies ou des jetons de session, ce qui augmente les risques dans certaines configurations.
Il serait donc prématuré de conclure que les détenteurs des identifiants recensés ont subi une compromission effective de leurs comptes.
Ces identifiants proviennent-ils de LockBit ?
C’est précisément l’une des questions auxquelles il est impossible de répondre pour l’instant.
BreachSense avertit que les identifiants compromis qu’elle recense ne sont pas nécessairement liés à la revendication de LockBit.

La chronologie invite même à une certaine prudence puisque certaines de ces informations circulaient apparemment avant l’incident actuellement reconnu par Capital Bank.
Trois éléments doivent donc être distingués : l’incident informatique reconnu par Capital Bank, les identifiants compromis recensés par BreachSense et la revendication publiée par LockBit.
Ils peuvent éventuellement être liés, mais aucune preuve technique rendue publique ne permet encore de l’établir.
Capital Bank affirme que les données des clients ne sont pas concernées
Dans ses premières communications sur l’incident, Capital Bank avait assuré que les données relatives à sa clientèle n’étaient pas concernées.
Cette déclaration prend désormais une importance particulière face aux informations circulant dans l’écosystème de cybersécurité.
Elle n’est cependant pas nécessairement incompatible avec les données recensées par BreachSense : celles-ci pourraient provenir d’ordinateurs individuels infectés, d’anciennes fuites ou d’autres sources sans qu’une base de données centrale de Capital Bank ait été compromise.
C’est pourquoi l’origine exacte des identifiants constitue désormais un élément important à déterminer.
Plusieurs questions restent sans réponse
Après plusieurs jours de perturbations, Capital Bank n’a pas encore annoncé quand ses succursales pourront reprendre normalement leurs activités.
L’institution n’a pas non plus indiqué publiquement si ses investigations avaient permis d’identifier la cause précise de l’incident.
Pour déterminer la véritable ampleur de l’affaire, il faudra désormais surveiller les résultats des investigations techniques, une éventuelle réponse de la banque concernant LockBit, la nature des données que le groupe prétend posséder et toute publication permettant d’authentifier — ou de réfuter — sa revendication.
En attendant, la prudence s’impose : il existe désormais plusieurs signaux de cybersécurité autour de Capital Bank, mais aucun ne permet encore d’affirmer publiquement que LockBit a compromis les comptes ou les données des clients de l’institution.
Commentaires
0 commentaire(s)Soyez le premier à réagir
Aucun commentaire approuvé pour le moment.
Laisser un commentaire
Votre adresse courriel ne sera pas publiée. Tous les commentaires sont modérés.